CYBERSICHERHEIT AUF DER CORVINA-PLATTFORM
Cybersicherheit für vernetzte Maschinen
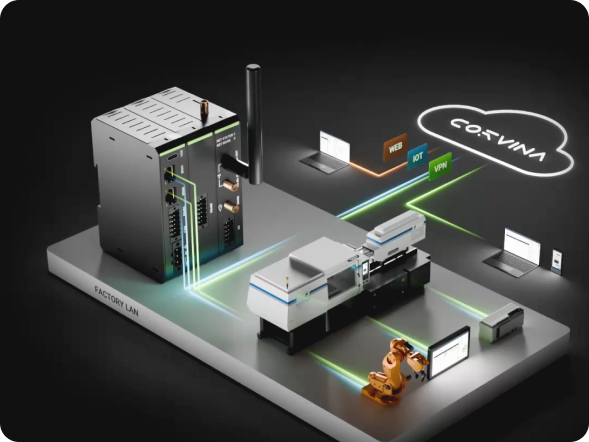
CORVINA vereint Konnektivität, Daten, Nutzer, Anwendungen und Edge-Geräte in einer einzigen industriellen IoT-Plattform, mit durchgängig integrierter Cybersicherheit für die Vernetzung, den Zugriff und die Verwaltung der Maschinen.
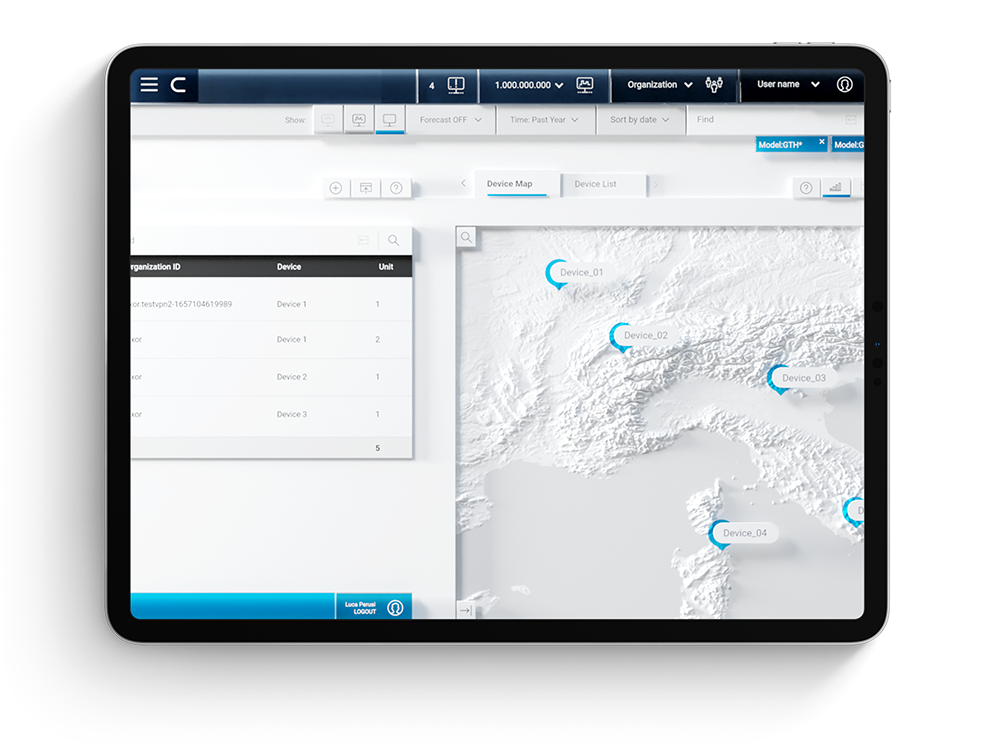
VERBINDEN
KONTROLLIEREN
VERWALTEN
ÜBERWACHEN
CYBERSICHERHEIT ÜBER DEN GESAMTEN LEBENSZYKLUS DER MASCHINE HINWEG
Sicherheit endet nicht bei der Verbindung
Eine vernetzte Maschine verändert sich während ihrer gesamten Betriebsdauer kontinuierlich. Die Nutzer wechseln. Die Software entwickelt sich weiter. Anwendungen werden aktualisiert. Neue Dienste werden eingeführt. Maschinen tauschen Daten mit verschiedenen Systemen aus.
CORVINA bietet die digitale Umgebung, um diese Interaktionen über den gesamten Maschinenlebenszyklus hinweg sicher, kontrolliert und nachvollziehbar zu verwalten.
PLANEN
Vernetzung unter Berücksichtigung der Sicherheit aufbauen
VERBINDEN
Maschinen sicher verbinden
BETREIBEN
Festlegen, wer was tun darf
WARTEN
Maschinen betreuen, ohne unkontrollierte Zugänge zu schaffen
AKTUALISIEREN
Software und Anwendungen aktuell halten
ÜBERWACHEN
Den Überblick über die vernetzten Abläufe behalten
VERWALTEN
Die Kontrolle über den gesamten Maschinenlebenszyklus behalten
Warum das wichtig ist
Cybersicherheit wird zunehmend zu einer Anforderung an die Konstruktion.
Industriemaschinen sind keine isolierten Anlagen mehr. Sie sind vernetzt, werden aktualisiert, in IT-/OT-Netzwerke integriert und zunehmend über ihre gesamte Betriebsdauer hinweg verwaltet.
Exposition verringern
Beschränken Sie unnötige Dienste, Ports, Protokolle und Zugriffspunkte bereits bei den ersten Architekturentscheidungen.Zugriff kontrollieren
Verwalten Sie Benutzer, Rollen, Sitzungen, Authentifizierung und Berechtigungen in HMI- und Geräteumgebungen.Integrität wahren
Unterstützung der Software-Authentizität, des Projektschutzes, sicherer Update-Pakete und des Datenschutzes.Lebenszyklus verwalten
Behandeln Sie den Umgang mit Sicherheitslücken, Updates, Dokumentation und langfristigen Support als Teil des Produktlebenszyklus.PLATTFORMÜBERGREIFENDE CYBERSICHERHEIT
Eine Plattform, mehrere Schutzebenen
Cybersicherheit ist bei CORVINA keine eigenständige Funktion und kein einzelnes Produkt. Sie ist über die gesamten Plattformfunktionen verteilt, die zur Vernetzung von Maschinen, zur Benutzerverwaltung, zum Datenaustausch, zur Wartung von Edge-Geräten und zur Bereitstellung digitaler Dienste genutzt werden.
Dadurch können Maschinenbauer Cybersicherheit als Teil ihrer Architektur für vernetzte Maschinen betrachten und nicht als eine zusätzliche Ebene, die erst nachträglich hinzugefügt wird.
SICHERE VERBINDUNG
Maschinen verbinden, ohne die Kontrolle zu verlieren
Verbinden Sie Industriegeräte, Maschinen und Remote-Benutzer sicher und behalten Sie dabei die Kontrolle darüber, wie Verbindungen hergestellt und genutzt werden.
- Sicheres VPN
- HTTPS und geschützte Web-Kommunikation
- Kontrollierter Fernzugriff
- Fernunterstützung aktivieren/deaktivieren
- Industrielle Konnektivität
IDENTITÄT UND ZUGANG
Kontrollieren, wer auf Maschinen und Dienste zugreifen darf
Verwalten Sie Identitäten, Organisationen, Rollen und Berechtigungen über verteilte Maschinen und Kundenumgebungen hinweg.
- Benutzer- und Rollenverwaltung
- Detaillierte Berechtigungen
- Multi-Faktor-Authentifizierung
- Externe Authentifizierungsdienste
- Mandantenfähige Organisation
DATEN & KOMMUNIKATION
Den Weg zwischen Maschinendaten und digitalen Diensten schützen
CORVINA stellt die Konnektivitätsschicht bereit, über die Maschinendaten sicher von industriellen Anlagen zu vernetzten Anwendungen und Diensten übertragen werden können.
- Kontrollierte Maschinenkonnektivität
- Geschützte Kommunikationskanäle
- Steuerung des Datenzugriffs
- Kommunikation zwischen Maschinen und der Cloud
- Integration mit vernetzten Diensten
EDGE- UND ANWENDUNGSMANAGEMENT
Verteilte Software unter Kontrolle halten
Verwalten Sie vernetzte Edge-Geräte, Anwendungen und Software über deren gesamten Lebenszyklus hinweg aus der Ferne.
- Geräteverwaltung
- Anwendungsbereitstellung
- OTA-Updates
- Sicherheitspatches
- Updates für JMobile-Projekte
WARUM DAS WICHTIG IST
Vernetzte Maschinen schaffen mehr Beziehungen, die verwaltet werden müssen
Da Maschinen zunehmend vernetzt sind, beschränkt sich Cybersicherheit nicht mehr nur auf den Schutz einzelner Geräte. OEMs müssen Nutzer, Kundenunternehmen, Fernverbindungen, Anwendungen, Software-Updates, Maschinendaten und digitale Dienste über den gesamten Lebenszyklus der installierten Maschinen hinweg verwalten.
Zugriff kontrollieren
Legen Sie fest, wer Zugriff auf Maschinen, Dienste und Daten hat.
Veränderungen bewältigen
Behalten Sie die Kontrolle über Anwendungen, Software und Edge-Systeme, während diese sich weiterentwickeln.
Kommunikation schützen
Verwalten Sie sichere Interaktionen zwischen Maschinen, Benutzern und verbundenen Diensten.
Sichtbarkeit gewährleisten
Sorgen Sie dafür, dass die Abläufe über verteilte Maschinenflotten hinweg nachvollziehbar bleiben.

SICHERHEIT, GOVERNANCE UND REGULIERUNG
Cybersicherheit geht über die Technologie hinaus
CORVINA kombiniert Plattformfunktionen mit strukturierten Prozessen zur Informationssicherheit und Cybersicherheit, um das Management vernetzter Industrieanlagen über deren gesamten Lebenszyklus hinweg zu unterstützen.
- ISO/IEC 27001
Ansatz zum Informationssicherheitsmanagement für Corvina Cloud und cloudverbundene industrielle Dienste. - ISA/IEC 62443-Grundsätze
Grundsätze der industriellen Cybersicherheit zur Unterstützung sicherer Automatisierungs- und vernetzter Maschinenarchitekturen. - CRA-Bereitschaft
Unterstützung bei Schwachstellenmanagement, Software-Updates, Dokumentation und Überwachungsprozessen nach der Markteinführung. - NIS2-Sensibilisierung
Unterstützung für eine strengere Zugriffskontrolle, Anforderungen an das Risikomanagement und Cybersicherheitsprozesse in der Lieferkette. - Vorbereitung auf die Maschinenverordnung
Unterstützung für kontrollierten Fernzugriff und den Schutz maschinenbezogener Vorgänge.
Anwendungsfälle
Wo CORVINA die Cybersicherheit im täglichen Betrieb unterstützt
CORVINA wurde für OEMs und Industrieunternehmen entwickelt, die sicheren Zugriff, Dienste und Lebenszyklusaktivitäten über viele Kunden, Standorte und Maschinen hinweg skalieren müssen.
Fehlerbehebung per Fernzugriff
Update-Management für Maschinenflotten
Umgebungen mit mehreren Kunden
OEM-Kundendienst
Bereitstellung der Dokumentation
Lebenszyklus nach der Markteinführung
Testen Sie JMobile jetzt
CORVINA + EXOR
Mit sicherer Industrietechnologie beginnen
Dokumente, Zertifikate und Ressourcen
Ein skalierbarer Bereich für
Cybersicherheitsinhalte
Nutzen Sie diesen Abschnitt als zukunftsorientiertes Ressourcenzentrum für Zertifikate, Richtlinien, technische Hinweise, Sicherheitsrichtlinien, Webinar-Aufzeichnungen und kundenorientierte Dokumente.
Häufig gestellte Fragen
Alles, was Sie wissen sollten.
CORVINA ermöglicht einen kontrollierten Fernzugriff auf industrielle Geräte und unterstützt Serviceteams so bei der Diagnose und Fehlerbehebung, wobei die Benutzer- und Berechtigungsverwaltung gewährleistet bleibt.
Ja. CORVINA unterstützt die Benutzer- und Rollenverwaltung, sodass Unternehmen festlegen können, wer auf bestimmte Maschinen, Dienste und Daten zugreifen darf.
Ja. CORVINA unterstützt optional eine Zwei-Faktor-Authentifizierung, um den Zugriffsschutz zu verstärken.
Corvina Edge Manager unterstützt die zentrale Verwaltung vernetzter Edge-Geräte, einschließlich Software-Updates, Anwendungsbereitstellung, Patching und Lebenszyklusmanagement.
Damit lassen sich Maschinendokumentationen und Software kontrolliert speichern, versionieren und abrufen, was die Konsistenz der Dokumentation und das Lebenszyklusmanagement unterstützt.
Ja. Die Fernverbindung kann über die Softwarelogik oder durch die Integration eines Hardware-Schalters in die Maschinenanwendung gesteuert werden.
Nein. Der Fernzugriff ist nur ein Teil der Plattform. CORVINA unterstützt außerdem die Datenerfassung, die Benutzerverwaltung, das Edge-Management, Software-Updates, die Dokumentation sowie das Lebenszyklusmanagement vernetzter Anlagen.
Keine Plattform allein kann die Compliance einer gesamten Maschine oder Organisation gewährleisten. CORVINA unterstützt auf Cybersicherheit ausgerichtete Prozesse wie Zugriffssteuerung, Rückverfolgbarkeit, Update-Management und Lebenszyklussteuerung.
Corvina kann für alle wesentlichen Bereiche einer Sicherheitsbewertung von Lieferanten dokumentierte Nachweise vorlegen. Neben der Zertifizierung nach ISO/IEC 27001:2022 gibt es formelle Richtlinien für die zulässige Nutzung, die Klassifizierung und Kennzeichnung von Informationen, deren Übertragung und Löschung, die „Clear-Desk“-Richtlinie, die Sicherheit im Personalwesen, gesetzliche und behördliche Anforderungen sowie geistiges Eigentum, physische Sicherheit, Kryptografie, einen sicheren Entwicklungslebenszyklus, sichere Programmierung, Datenmaskierung, ausgelagerte Entwicklung sowie den Zugriff auf Quellcode. Das Konfigurationsmanagement wird durch Richtlinien und eine Betriebsanweisung für die Infrastruktur abgedeckt. Eine formelle Methodik zur Risikobewertung sowie eine unternehmensweite Risikobewertung werden gepflegt. Detaillierte Unterlagen sind nach Genehmigung erhältlich; diese kann unter security@holdex.it angefordert werden.
Sicherheitslückenanalysen und Penetrationstests werden regelmäßig durchgeführt, wobei die Behebung der Schwachstellen in einem Ticket-System formal nachverfolgt wird. Die STRIDE-basierte Bedrohungsmodellierung ist in den Produktentwicklungszyklus integriert. Die Praktiken zur sicheren Programmierung orientieren sich an den OWASP-Leitlinien, und bei der Kryptografie werden die NIST-Standards SP 800-131A und SP 800-57 angewendet.
Der Verfügbarkeitsstatus der Plattform wird unter https://corvina.instatus.com veröffentlicht
Die Bearbeitung von Vorfällen wird durch ein gruppenweites Meldeverfahren und eine Richtlinie zur Reaktion auf Vorfälle geregelt, einschließlich operativer Leitfäden für die wichtigsten Szenarien, darunter der Verlust der Datenverfügbarkeit oder -integrität, Datenverletzungen bei SaaS-Diensten von Drittanbietern, das Durchsickern von Kundendaten sowie Diebstahl oder Verlust von Hardware. Unser internes CSIRT ist offiziell von der Unternehmensleitung genehmigt und bei der italienischen nationalen Cybersicherheitsbehörde (ACN) registriert.
Übernehmen Sie die Kontrolle über die
Cybersicherheit vernetzter Maschinen
EXOR + CORVINA
Erweiterung der Cybersicherheit vom Gerät bis hin zu den vernetzten Anlagen