LA SICUREZZA INFORMATICA SULLA PIATTAFORMA CORVINA
Sicurezza informatica per le macchine connesse
CORVINA riunisce connettività, dati, utenti, applicazioni e dispositivi edge in un’unica piattaforma IoT industriale, con la sicurezza informatica integrata in ogni fase della connessione, dell’accesso e della gestione delle macchine.
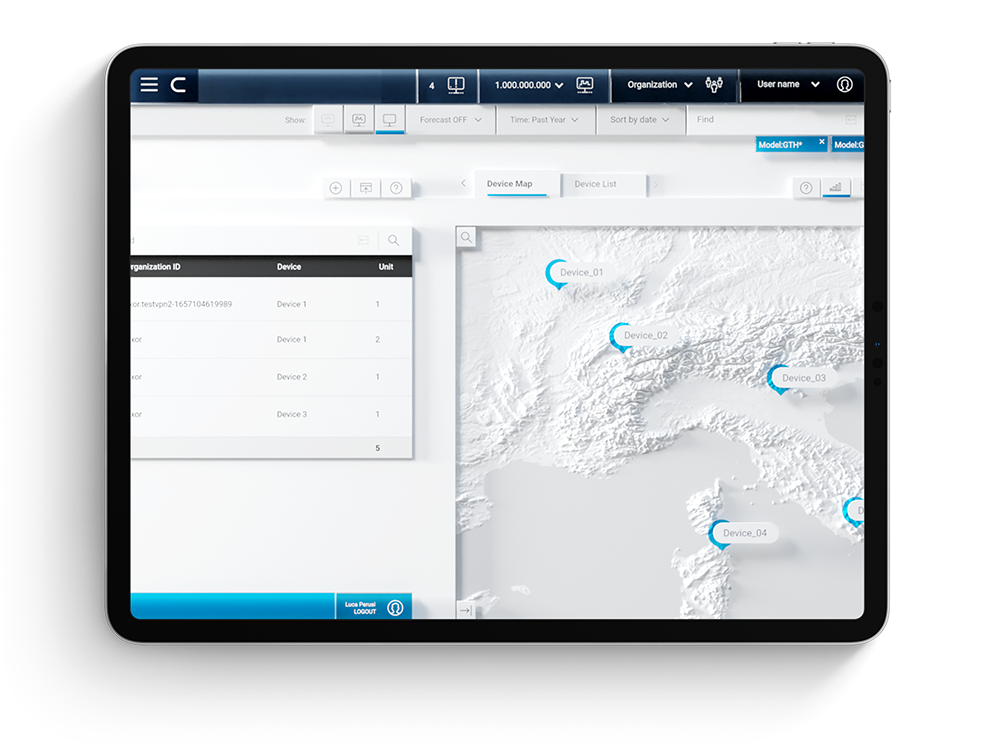
CONNETTI
CONTROLLA
GESTISCI
MONITORA
LA SICUREZZA INFORMATICA NELL’INTERO CICLO DI VITA DELLA MACCHINA
La sicurezza non si limita alla connessione
Una macchina connessa subisce continui cambiamenti nel corso della sua vita operativa. Gli utenti cambiano. Il software si evolve. Le applicazioni vengono aggiornate. Vengono introdotti nuovi servizi. Le macchine scambiano dati con sistemi diversi.
CORVINA fornisce l’ambiente digitale per gestire queste interazioni in modo sicuro, controllato e tracciabile durante l’intero ciclo di vita della macchina.
PROGETTAZIONE
Progettare la connettività pensando alla sicurezza
CONNESSIONE
Connettere le macchine in modo sicuro
FUNZIONAMENTO
Controllare chi può fare cosa
MANUTENZIONE
Assistere le macchine senza aprire accessi non controllati
AGGIORNAMENTO
Mantenere aggiornati software e applicazioni
MONITORAGGIO
Mantenere la visibilità sulle operazioni connesse
GESTIONE
Mantenere il controllo per tutto il ciclo di vita della macchina
Perché è importante
La sicurezza informatica sta diventando un requisito di progettazione.
Le macchine industriali non sono più risorse isolate. Sono connesse, aggiornate, integrate con le reti IT/OT e sempre più spesso gestite per l’intero ciclo di vita operativo.
Ridurre l'esposizione
Limitare i servizi, le porte, i protocolli e i punti di accesso non necessari sin dalle prime decisioni relative all'architettura.Controllo degli accessi
Gestire utenti, ruoli, sessioni, autenticazione e autorizzazioni negli ambienti HMI e dei dispositivi.Tutela dell'integrità
Garantire l'autenticità del software, la protezione dei progetti, la sicurezza dei pacchetti di aggiornamento e la protezione dei dati.Gestire il ciclo di vita
Affrontare la gestione delle vulnerabilità, gli aggiornamenti, la documentazione e il supporto a lungo termine nell'ambito del ciclo di vita del prodotto.SICUREZZA INFORMATICA INTEGRATA IN TUTTA LA PIATTAFORMA
Un'unica piattaforma, più livelli di protezione
In CORVINA, la sicurezza informatica non è una funzionalità a sé stante né un singolo prodotto. È distribuita tra le funzionalità della piattaforma utilizzate per connettere le macchine, gestire gli utenti, scambiare dati, mantenere i dispositivi edge e fornire servizi digitali.
Ciò consente ai costruttori di macchine di considerare la sicurezza informatica come parte integrante della propria architettura di macchine connesse, anziché come un livello aggiuntivo da integrare in un secondo momento.
CONNETTIVITÀ SICURA
Connettere le macchine senza perdere il controllo
Connetti in modo sicuro dispositivi industriali, macchine e utenti remoti, mantenendo il controllo su come vengono stabilite e utilizzate le connessioni.
- VPN sicura
- HTTPS e comunicazione web protetta
- Accesso remoto controllato
- Attivazione/disattivazione dell’assistenza remota
- Connettività industriale
IDENTITÀ E ACCESSO
Controllare chi può accedere alle macchine e ai servizi
Gestisci identità, organizzazioni, ruoli e autorizzazioni su macchine distribuite e ambienti dei clienti.
- Gestione di utenti e ruoli
- Autorizzazioni granulari
- Autenticazione a più fattori
- Servizi di autenticazione esterni
- Organizzazione multi-tenant
DATI E COMUNICAZIONE
Proteggere il percorso tra i dati delle macchine e i servizi digitali
CORVINA fornisce il livello di connettività attraverso il quale i dati delle macchine possono passare in modo sicuro dalle risorse industriali alle applicazioni e ai servizi connessi.
- Connettività controllata delle macchine
- Canali di comunicazione protetti
- Governance dell'accesso ai dati
- Comunicazione da macchina a cloud
- Integrazione con i servizi connessi
GESTIONE EDGE E APPLICAZIONI
Tenere sotto controllo il software distribuito
Gestisci da remoto i dispositivi edge connessi, le applicazioni e il software per tutto il loro ciclo di vita operativo.
- Gestione dei dispositivi
- Distribuzione delle applicazioni
- Aggiornamenti OTA
- Patch di sicurezza
- Aggiornamenti dei progetti JMobile
PERCHÉ È IMPORTANTE
Le macchine connesse generano un maggior numero di relazioni da gestire
Man mano che le macchine diventano connesse, la sicurezza informatica non si limita più alla protezione di un singolo dispositivo. Gli OEM devono gestire utenti, organizzazioni dei clienti, connessioni remote, applicazioni, aggiornamenti software, dati delle macchine e servizi digitali per tutto il ciclo di vita delle installazioni.
Controllare gli accessi
Stabilire chi può accedere alle macchine, ai servizi e ai dati.
Gestire il cambiamento
Garantire il controllo delle applicazioni, del software e dei sistemi edge man mano che si evolvono.
Proteggere le comunicazioni
Gestire le interazioni sicure tra macchine, utenti e servizi connessi.
Mantenere la visibilità
Garantire la tracciabilità delle operazioni connesse su parchi macchine distribuiti.

SICUREZZA, GOVERNANCE E NORMATIVA
La sicurezza informatica va oltre la tecnologia
CORVINA combina le funzionalità della piattaforma con processi strutturati di sicurezza delle informazioni e di sicurezza informatica per supportare la gestione delle risorse industriali connesse durante tutto il loro ciclo di vita.
- ISO/IEC 27001
Approccio alla gestione della sicurezza delle informazioni per Corvina Cloud e i servizi industriali connessi al cloud. - Principi ISA/IEC 62443
Principi di sicurezza informatica industriale a supporto di automazione sicura e architetture di macchine connesse. - Preparazione CRA
Supporto per la gestione delle vulnerabilità, gli aggiornamenti software, la documentazione e i processi di monitoraggio post-commercializzazione. - Consapevolezza NIS2
Supporto per una governance degli accessi più rigorosa, aspettative in materia di gestione dei rischi e processi di sicurezza informatica della catena di fornitura. - Preparazione al Regolamento Macchine
Supporto per l’accesso remoto controllato e la protezione delle operazioni relative alle macchine.
Casi d'uso
In quali ambiti CORVINA supporta la sicurezza informatica nelle operazioni quotidiane
CORVINA è progettata per gli OEM e le organizzazioni industriali che hanno bisogno di estendere l'accesso sicuro, i servizi e le attività relative al ciclo di vita a numerosi clienti, siti e macchine.
Risoluzione dei problemi da remoto
Gestione degli aggiornamenti del parco macchine
Ambienti multi-cliente
Servizio post-vendita OEM
Distribuzione della documentazione
Ciclo di vita post-commercializzazione
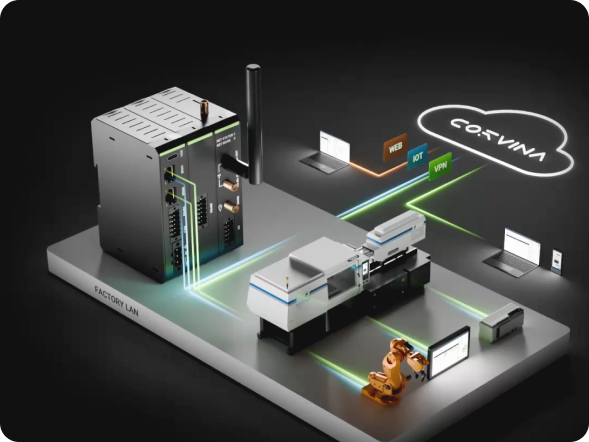
CORVINA + EXOR
Partiamo da una tecnologia industriale sicura
Documenti, certificati e risorse
Un'area scalabile per i contenuti
sulla sicurezza informatica
Utilizza questa sezione come centro risorse orientato al futuro per certificati, politiche, note tecniche, linee guida sulla sicurezza, registrazioni di webinar e documenti destinati ai clienti.
Domande frequenti
Tutto quello che c'è da sapere.
CORVINA consente l'accesso remoto controllato ai dispositivi industriali, aiutando i team di assistenza a eseguire operazioni di diagnostica e risoluzione dei problemi, garantendo al contempo la gestione degli utenti e delle autorizzazioni.
Sì. CORVINA supporta la gestione degli utenti e dei ruoli, consentendo alle organizzazioni di definire chi può accedere a determinate macchine, servizi e dati.
Sì. CORVINA supporta l'autenticazione a due fattori opzionale per rafforzare la protezione degli accessi.
Corvina Edge Manager consente di gestire centralmente i dispositivi edge connessi, occupandosi di aggiornamenti software, distribuzione delle applicazioni, applicazione delle patch e operazioni relative al ciclo di vita.
Consente di archiviare, gestire le versioni e accedere alla documentazione tecnica e al software in modo controllato, garantendo la coerenza della documentazione e la gestione del ciclo di vita.
Sì. La connessione remota può essere gestita tramite la logica del software oppure integrando un interruttore hardware nell'applicazione della macchina.
No. L'accesso remoto è solo una delle funzionalità della piattaforma. CORVINA supporta anche la raccolta dei dati, la governance degli utenti, la gestione dei dispositivi edge, gli aggiornamenti software, la documentazione e la gestione del ciclo di vita delle risorse connesse.
Nessuna piattaforma, da sola, può garantire la conformità di un'intera macchina o di un'organizzazione. CORVINA supporta processi orientati alla sicurezza informatica quali la governance degli accessi, la tracciabilità, la gestione degli aggiornamenti e il controllo del ciclo di vita.
Corvina è in grado di fornire prove documentate in tutti i principali ambiti della valutazione della sicurezza dei fornitori. Oltre alla certificazione ISO/IEC 27001:2022, sono in vigore politiche formali relative all’uso accettabile, alla classificazione e all’etichettatura delle informazioni, al trasferimento e alla cancellazione dei dati, alla politica “clear desk”, alla sicurezza delle risorse umane, ai requisiti legali e normativi, alla proprietà intellettuale, alla sicurezza fisica, crittografia, ciclo di vita dello sviluppo sicuro, codifica sicura, mascheramento dei dati, sviluppo in outsourcing e accesso al codice sorgente. La gestione della configurazione è disciplinata da una politica e da una procedura operativa relativa all’infrastruttura. Vengono mantenute una metodologia formale di valutazione dei rischi e una valutazione dei rischi a livello aziendale. È disponibile una documentazione dettagliata previa autorizzazione, che può essere richiesta all’indirizzo security@holdex.it
Vengono eseguite periodicamente valutazioni della vulnerabilità e test di penetrazione, con un monitoraggio formale delle azioni correttive tramite un sistema di ticket. La modellazione delle minacce basata su STRIDE è integrata nel ciclo di vita dello sviluppo del prodotto. Le pratiche di programmazione sicura seguono le linee guida OWASP, mentre la crittografia adotta gli standard NIST SP 800-131A e SP 800-57.
Lo stato di disponibilità della piattaforma è pubblicato all'indirizzo https://corvina.instatus.com
La gestione degli incidenti è disciplinata da una procedura di notifica a livello di gruppo e da una politica di risposta agli incidenti, con guide operative per gli scenari principali, tra cui la perdita di disponibilità o integrità dei dati, la violazione dei dati in soluzioni SaaS di terze parti, la fuga di dati dei clienti e il furto o la perdita di hardware. Il nostro CSIRT interno è formalmente approvato dal top management e registrato presso l’Agenzia per la Cybersicurezza Nazionale (ACN).
Prendi il controllo della
sicurezza informatica delle macchine connesse
EXOR + CORVINA
Estendere la sicurezza informatica dal dispositivo alle risorse connesse